Wir härten Ihre Infrastruktur ab, damit Angriffe und Ransomware scheitern.
Wir schließen Sicherheitslücken, härten Linux- und Windows-Betriebssysteme, implementieren moderne WAF-Lösungen und sichern Docker-Container sowie CI/CD-Pipelines nach dem Defense-in-Depth-Prinzip.
Was wir liefern
Für wen? Unternehmen und Systemverwalter, die produktive Server absichern, Datenbanken vor Datenabfluss schützen und sicherstellen wollen, dass Fehlkonfigurationen kein Einfallstor bieten.
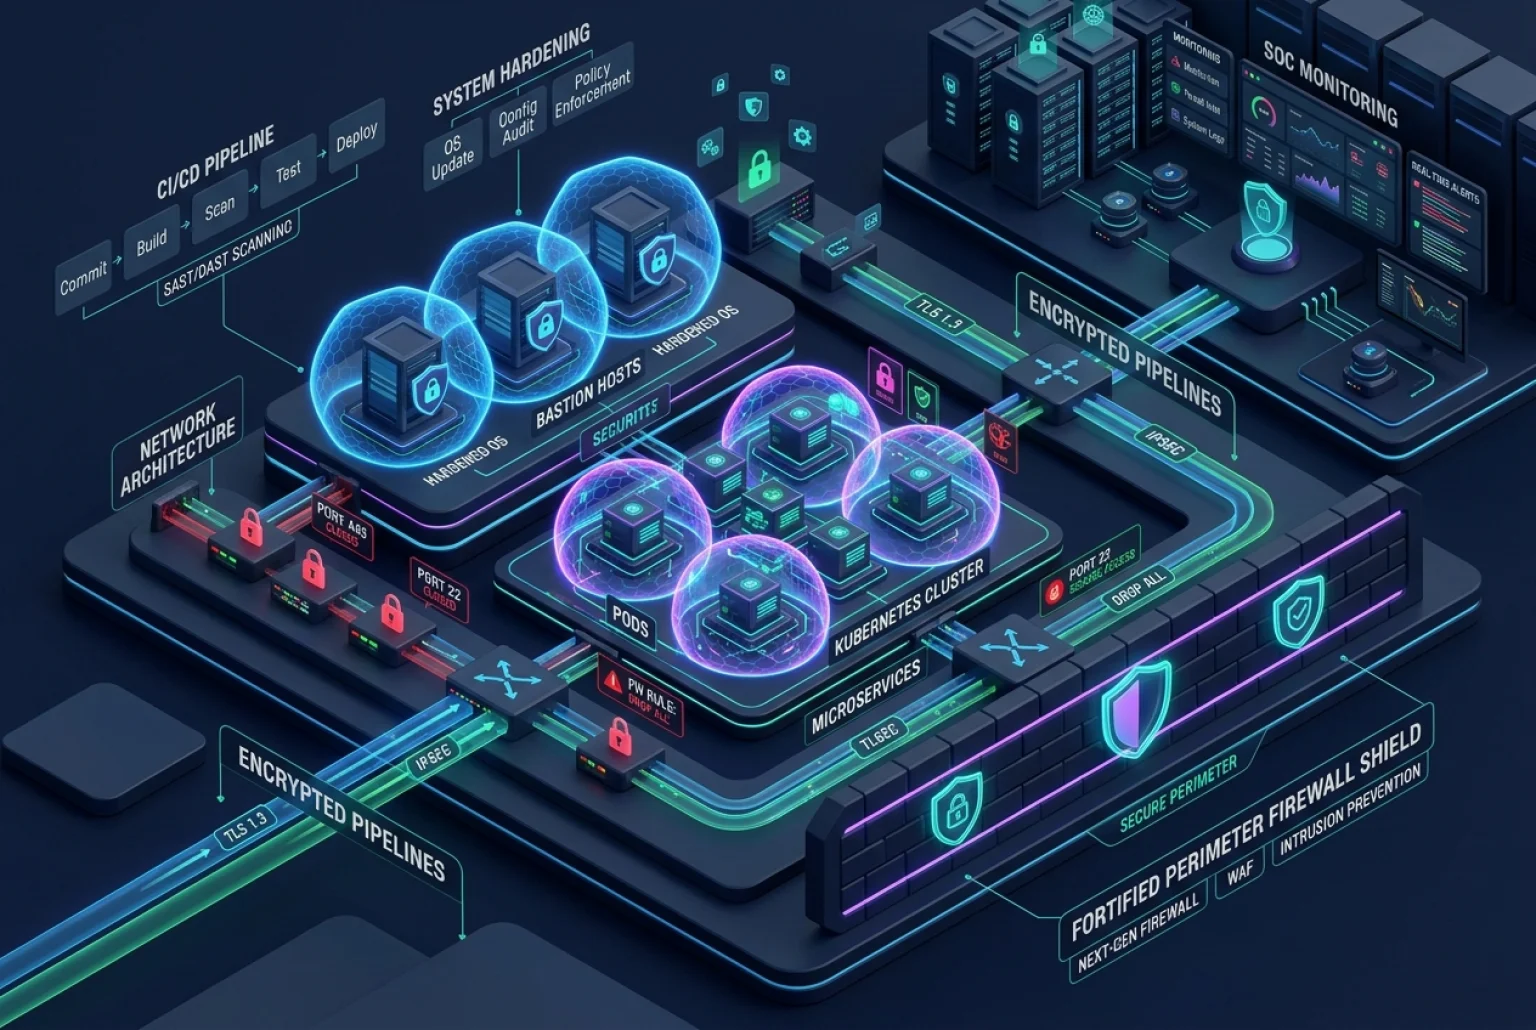
- Server-Härtung (Linux / Windows): Umsetzung von CIS-Benchmarks, Deaktivierung überflüssiger Dienste, SSH-Schlüssel-Pflicht und strikte Kontenrichtlinien.
- Erweiterte Firewalls & Perimeter-Schutz: Konfiguration von UFW, iptables/nftables sowie Cloudflare WAF zur Abwehr von DDoS und automatisierten Angriffen.
- Docker- & Container-Hardening: Rootless-Ausführung, Ressourcen-Isolation mit cgroups, Vulnerability-Scans von Container-Images und geschlossene private Netzwerke.
- DevSecOps & sichere CI/CD-Pipelines: Automatisierte SAST-Scans, Erkennung geleakter Zugangsdaten und signierte Deployments im Entwicklungsprozess.
- Intrusion Detection & Alarmierung: Implementierung von Fail2ban, Wazuh / OSSEC, Datei-Integritätsprüfung und Sofort-Benachrichtigungen bei Anomalien.
Konkrete Ergebnisse
Jedes Projekt schließt mit konkreten Ergebnissen ab, die Sie direkt nutzen, weiterentwickeln und betreiben können.
Wiederverwendbare Playbooks und Dokumentationen zur automatisierten und konsistenten Härtung künftiger Server.
Individuelle Schutzregeln gegen Brute-Force-Angriffe, Layer-7-Attacken und automatisierte Schwachstellenscanner.
Aktive Überwachung verdächtiger Anmeldeversuche, Rechteausweitungen und Benachrichtigungen via E-Mail oder Webhook.
Umfassende Dokumentation aller geschlossenen Ports, gehärteten Dienste und erreichten Sicherheitsniveaus.
Typische Anwendungsfälle für Ihr Projekt
Absicherung von VPS- und Dedicated-Servern durch Schließen ungenutzter Ports und Abschaltung unsicherer Passwörter.
Implementierung von WAF-Regeln gegen bösartige Web-Scraper, Botnetze und Überlastungsangriffe.
Container-Isolation, Rootless-Betrieb und Segmentierung interner Netzwerke gegen seitliche Ausbreitung.
Werkzeuge, die wir verwenden
So arbeiten wir
Ist-Analyse & Schwachstellen-Check
Überprüfung von Betriebssystem-Einstellungen, aktiven Diensten, offenen Ports und Dateiberechtigungen.
Erstellung des Hardening-Plans
Definition von CIS-Vorgaben, Firewall-Parametern und Netzwerk-Segmentierungen passend zu Ihrer Architektur.
Unterbrechungsfreier Rollout
Schrittweise Umsetzung der Maßnahmen zunächst in einer Testumgebung, danach im Produktivbetrieb ohne Ausfallzeiten.
Defensiver Stresstest & Übergabe
Verifikation der neuen Sicherheitsregeln, Bereitstellung der Skripte und Schulung Ihres technischen Teams.
Häufig gestellte Fragen
Führt die Härtung zu Ausfallzeiten oder Beeinträchtigungen?
Unterstützen Sie alle Cloud-Anbieter und dedizierte Server?
Wie wird die verbesserte Sicherheit nachgewiesen?
Können wir weiterhin regelmäßig Code und Updates deployen?
Weitere verfügbare Leistungen
Anwendungen und Plattformen, exakt auf Ihre Prozesse, Anforderungen und Ziele zugeschnitten.
Unternehmenswebsites, E-Commerce und schnelle, wartbare Webanwendungen mit Wachstumspotenzial.
SaaS-Produkte vom ersten MVP bis zur ausgereiften Plattform – skalierbar und zukunftssicher.
Sollen wir anfangen?
Schildern Sie uns Ihre Anforderungen. Wir analysieren Ihren Fall und stimmen die nächsten Schritte mit einem passgenauen Angebot ab.