Blindamos tu infraestructura para que sea invulnerable a ataques y ransomware.
Cerramos puertas traseras, bastioneamos sistemas operativos Linux y Windows, desplegamos WAF avanzados y protegemos contenedores Docker y pipelines CI/CD. Elevamos tus sistemas al máximo estándar de defensa en profundidad.
Lo que entregamos
¿Para quién? Empresas y administradores de sistemas que necesitan securizar servidores expuestos, proteger bases de datos contra fugas y asegurar que ningún fallo de configuración comprometa su negocio.
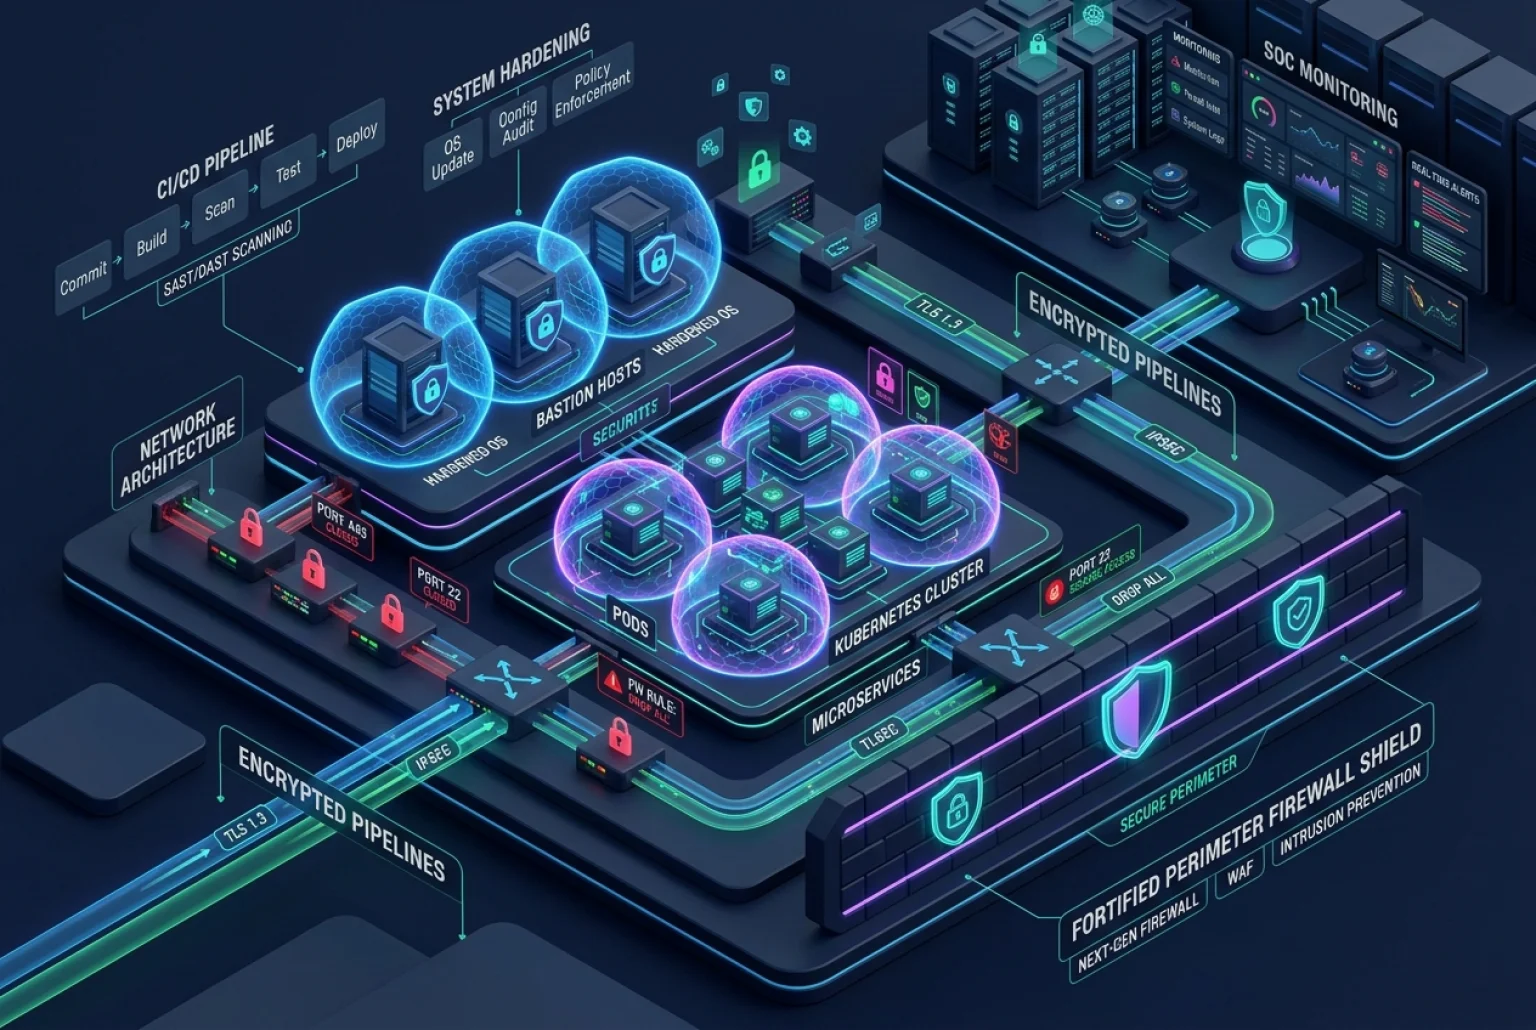
- Bastionado de Servidores (Linux / Windows): Aplicación de CIS Benchmarks, deshabilitación de servicios innecesarios, restricción SSH por claves criptográficas y políticas de contraseñas estrictas.
- Firewalls Avanzados y Protección Perimetral: Configuración de reglas estrictas en UFW, iptables/nftables y filtrado perimetral con Cloudflare WAF para mitigar DDoS y ataques automatizados.
- Bastionado de Contenedores Docker: Ejecución rootless, aislamiento de recursos con cgroups/namespaces, escaneo de imágenes contra vulnerabilidades y redes privadas cerradas.
- DevSecOps y Seguridad en CI/CD: Análisis estático de vulnerabilidades (SAST), detección de credenciales filtradas y firma de artefactos en los flujos de despliegue continuo.
- Detección de Intrusiones y Alertas Activas: Implementación de Fail2ban, Wazuh / OSSEC, monitorización de integridad de archivos críticos y alertas inmediatas ante anomalías.
Entregables concretos
Cada proyecto resulta en entregables concretos que puedes utilizar, evolucionar y mantener.
Playbooks reproducibles o scripts documentados para aplicar el hardening de manera consistente en futuros servidores.
Políticas perimetrales configuradas a medida, protegiendo contra fuerza bruta, ataques volumétricos y escaneos hostiles.
Monitorización activa de accesos, intentos de escalada de privilegios y notificaciones directas por correo o webhook.
Dossier técnico detallando cada cambio aplicado, puertos cerrados, servicios protegidos y nivel de conformidad alcanzado.
Casos de uso frecuentes donde resolvemos tus necesidades
Asegura tus instancias VPS o dedicados cerrando puertos innecesarios y bloqueando accesos por contraseña.
Despliegue de WAF con reglas avanzadas contra bots agresivos, scraping masivo e intentos de saturación.
Aislamiento de contenedores, ejecución sin root y segmentación de red interna para evitar saltos laterales.
Herramientas que usamos
Cómo trabajamos
Auditoría de Estado y Riesgos
Inspección de la configuración actual del sistema operativo, servicios en ejecución, puertos abiertos y permisos de archivos.
Diseño de la Matriz de Hardening
Definición de las políticas de bastionado CIS, reglas de cortafuegos y arquitectura de aislamiento según tu aplicación.
Aplicación Progresiva sin Cortes
Implementación gradual de directrices primero en staging y después en producción, garantizando cero tiempo de inactividad.
Pruebas de Estrés y Documentación
Verificación defensiva de las nuevas políticas, entrega de scripts y formación técnica para tu equipo.
Preguntas frecuentes sobre este servicio
¿El bastionado provocará caídas o cortes en mi servicio?
¿Trabajáis con cualquier proveedor cloud o servidores dedicados?
¿Cómo sé que el sistema es realmente más seguro tras el hardening?
¿Podemos seguir actualizando nuestro software y desplegando código?
Otros servicios disponibles
Aplicaciones y plataformas creadas para adaptarse a tus procesos, necesidades y objetivos.
Webs corporativas, ecommerce y aplicaciones web rápidas, mantenibles y preparadas para crecer.
Productos SaaS desde el MVP hasta plataformas completas, escalables y listas para evolucionar.
¿Empezamos?
Cuéntanos qué necesitas. Analizamos tu caso y coordinamos los siguientes pasos con una propuesta adaptada a tu proyecto.