Blindamos a sua infraestrutura para que fique invulnerável a ataques e ransomware.
Fechamos portas de entrada não autorizadas, blindamos sistemas operativos Linux e Windows, implementamos WAFs avançadas e protegemos contentores Docker e pipelines CI/CD com defesa em profundidade.
O que entregamos
Para quem? Empresas e administradores de sistemas que necessitam de blindar servidores em produção, proteger bases de dados contra fugas e erradicar falhas de configuração.
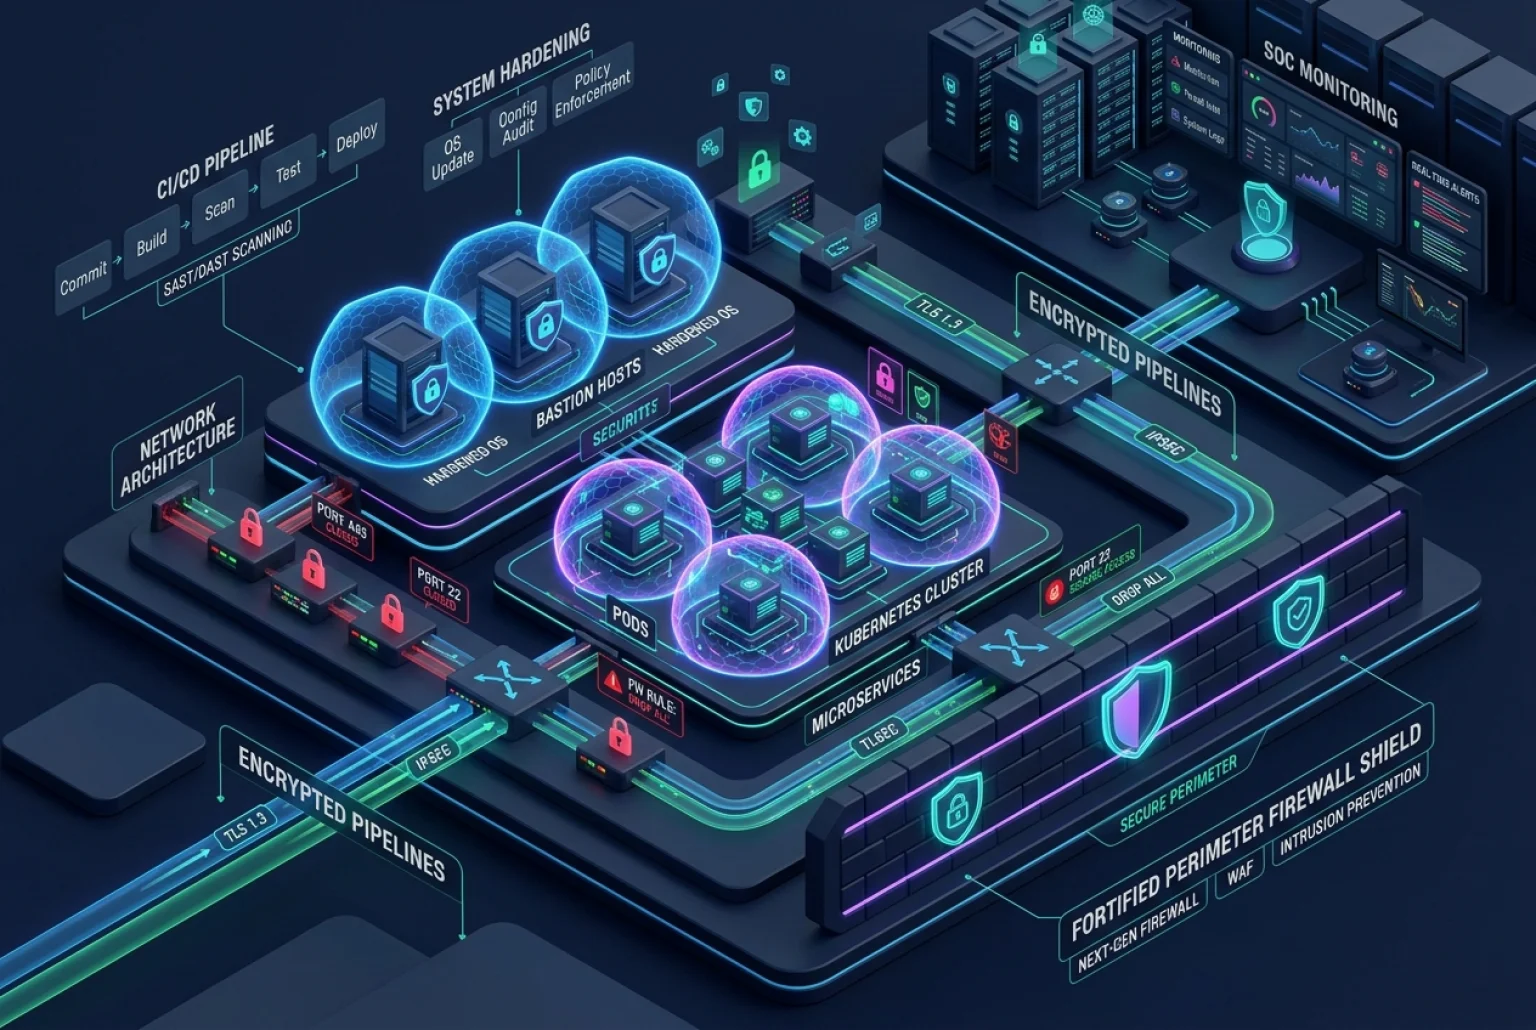
- Blindagem de Servidores (Linux / Windows): Implementação de normas CIS Benchmarks, encerramento de serviços supérfluos, autenticação SSH exclusiva por chaves e políticas restritivas.
- Firewalls Avançadas e Proteção Perimétrica: Configuração rigorosa de UFW, iptables/nftables e integração de Cloudflare WAF para deter ataques de força bruta e DDoS.
- Hardening de Contentores Docker: Execução sem privilégios de root, isolamento via cgroups/namespaces, verificação de imagens e segmentação de redes internas.
- DevSecOps e Integração Segura: Varredura estática de vulnerabilidades (SAST), deteção de chaves e segredos em repositórios e assinatura de artefactos.
- Deteção de Intrusões e Alertas em Tempo Real: Instalação de Fail2ban, Wazuh / OSSEC, verificação de integridade de ficheiros vitais e alertas imediatos.
Entregáveis concretos
Cada projeto resulta em entregáveis concretos que pode utilizar, integrar e manter.
Automações documentadas e reutilizáveis para replicar o mesmo padrão de segurança em novas máquinas.
Regras perimétricas afinadas para travar tentativas de força bruta, tráfego abusivo e sondagens maliciosas.
Monitorização permanente de tentativas de acesso não autorizadas com envio de notificações instantâneas.
Documentação descritiva de todas as alterações, portas encerradas, serviços isolados e conformidade CIS obtida.
Casos de uso frequentes
Proteção de instâncias VPS e servidores dedicados através do encerramento de portas abertas e restrição estrita de acessos.
Implementação de regras WAF para mitigar tráfego nocivo de robots maliciosos e ataques volumétricos.
Isolamento de contentores, execução sem permissões de root e segmentação de rede para evitar invasões transversais.
Ferramentas que utilizamos
Como trabalhamos
Diagnóstico de Estado e Riscos
Avaliação dos parâmetros do sistema operativo, serviços ativos, portas de rede abertas e privilégios de ficheiros.
Definição da Matriz de Blindagem
Planeamento das regras CIS Benchmarks, parametrização de firewalls e desenho da arquitetura de isolamento.
Implementação sem Paragens de Serviço
Aplicação faseada dos parâmetros de segurança primeiro em homologação e depois em produção com zero downtime.
Testes de Resistência e Entrega
Validação das novas defesas perante tentativas simuladas de intrusão, entrega dos scripts e formação técnica.
Perguntas frequentes
A blindagem pode causar quebras ou paragens na minha infraestrutura?
Trabalham com qualquer fornecedor de cloud e servidores dedicados?
Como posso comprovar que os sistemas estão realmente mais seguros?
Podemos continuar a atualizar as nossas aplicações e fazer deploys?
Outros serviços disponíveis
Aplicações e plataformas criadas para se adaptarem aos seus processos, necessidades e objetivos.
Websites corporativos, lojas online e aplicações web rápidas, fáceis de manter e preparadas para crescer.
Produtos SaaS do MVP a plataformas completas, escaláveis e prontas para evoluir.
Vamos começar?
Diga-nos o que precisa. Analisamos o seu caso e definimos os próximos passos com uma proposta adaptada ao seu projeto.