Nous blindons votre infrastructure pour la rendre invulnérable aux attaques et aux rançongiciels.
Nous neutralisons les portes dérobées, durcissons les systèmes d’exploitation Linux et Windows, déployons des WAF avancés et sécurisons conteneurs Docker et pipelines CI/CD avec une défense en profondeur.
Ce que nous livrons
Pour qui ? Les entreprises et équipes d’exploitation devant sécuriser leurs serveurs de production, préserver leurs bases de données des fuites et éliminer toute faille de configuration.
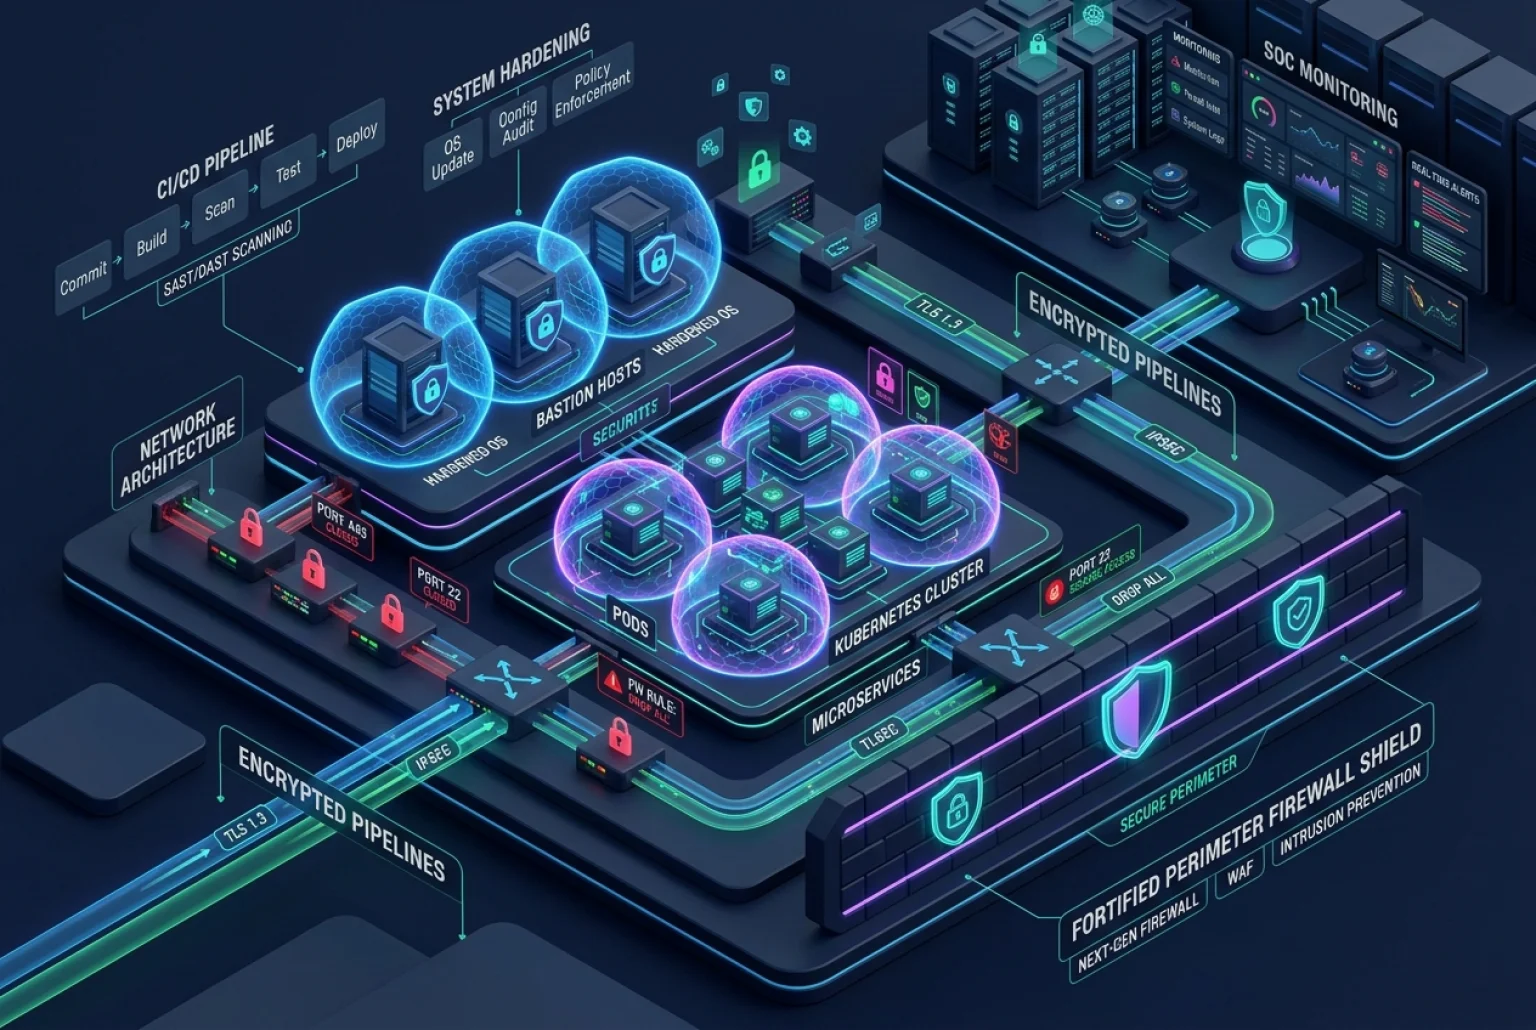
- Durcissement Serveurs (Linux / Windows) : Application des CIS Benchmarks, arrêt des services inutiles, authentification SSH par clés et durcissement des accès privilèges.
- Pare-feu Avancé & Protection Périmétrique : Paramétrage rigoureux d’UFW, iptables/nftables et filtrage Cloudflare WAF pour repousser DDoS et robots malveillants.
- Sécurisation des Conteneurs Docker : Mode rootless, compartimentage cgroups/namespaces, analyse des failles dans les images et réseaux internes étanches.
- DevSecOps & Pipelines CI/CD Sécurisés : Analyse statique de code (SAST), détection de secrets exposés et validation d’intégrité des déploiements.
- Détection d’Intrusions & Alertes Actives : Mise en œuvre de Fail2ban, Wazuh / OSSEC, surveillance d’intégrité des fichiers sensibles et notifications d’incident.
Livrables concrets
Chaque projet aboutit à des livrables concrets que vous pouvez exploiter, faire évoluer et maintenir.
Scripts et playbooks automatisés et documentés pour reproduire le durcissement sur de futurs environnements.
Filtrage périmétrique sur mesure bloquant attaques par force brute, bots hostiles et tentatives d’exploitation.
Surveillance active des connexions suspectes, tentatives d’élévation de privilèges et alertes automatiques.
Dossier complet listant les paramètres verrouillés, les ports fermés et le niveau de conformité atteint.
Cas d’usage fréquents où nous intervenons
Verrouillage de vos instances VPS ou dédiées en fermant les ports superflus et en bannissant les mots de passe simples.
Mise en place de règles WAF ciblées pour repousser les robots agressifs et prévenir la saturation de vos ressources.
Cloisonnement des conteneurs, exécution sans privilèges root et isolation réseau pour empêcher les mouvements latéraux.
Outils que nous utilisons
Notre mode de fonctionnement
État des Lieux & Analyse Initiale
Examen approfondi des paramètres système, des processus en cours d’exécution, des ports et des droits de fichiers.
Conception du Plan de Durcissement
Élaboration de la matrice de conformité CIS, des règles de pare-feu et des règles d’isolation adaptées à votre application.
Déploiement Sans Interruption
Application progressive des paramètres de sécurité en recette puis en production sans coupure de service.
Validation Défensive & Transmission
Contrôle de robustesse des nouvelles règles, remise des scripts d’automatisation et passation technique.
Questions fréquentes
Le durcissement risque-t-il d’entraîner des interruptions de service ?
Intervenez-vous sur tous les hébergeurs cloud et serveurs dédiés ?
Comment mesurer le niveau de sécurité réel après durcissement ?
Pourrons-nous continuer à faire évoluer et déployer nos logiciels ?
Autres services disponibles
Applications et plateformes conçues pour s’adapter à vos processus, besoins et objectifs.
Sites d’entreprise, e-commerce et applications web rapides, maintenables et conçues pour grandir.
Produits SaaS du MVP aux plateformes complètes, évolutives et prêtes pour la croissance.
Commençons-nous ?
Expliquez-nous vos besoins. Nous analysons votre demande et coordonnons les prochaines étapes avec une proposition personnalisée.